La cyber-résilience érigée en priorité
Adoptée en 2022 et actuellement en cours de transposition en France, la directive européenne NIS 2 répond à un constat simple : les menaces cyber augmentent, tandis que les systèmes d’information restent, quant à eux, vulnérables.
Afin d’élever le niveau de cyber-résilience des organisations européennes, NIS 2 adopte une approche par les risques. Les entités concernées par la directive, qui évoluent dans des secteurs critiques et hautement critiques, doivent évaluer leur niveau d’exposition et prendre des mesures techniques, opérationnelles et organisationnelles appropriées et proportionnées pour gérer les risques cyber. L’objectif : limiter l’impact des cyberattaques sur la société et l’économie.
En France, environ 15 000 entités (entités essentielles « EE » et entités importantes « EI ») sont directement concernées par NIS 2, mais l’impact de la directive s’étend bien au-delà de ce chiffre. Une organisation qui n’est pas soumise au texte peut tout de même être concernée indirectement. C’est le cas, par exemple, d’une entreprise prestataire d’une entité entrant dans le champ d’application de la directive. Toujours dans le cadre de son approche « tous risques », NIS 2 invite à ne pas s’arrêter au seul périmètre d’une entreprise, mais à couvrir l’ensemble des risques pesant sur sa chaîne d’approvisionnement.
Les articles 20 et 21 de la directive NIS 2 portent sur la gestion des risques en matière de cybersécurité. Sur le volet gouvernance, l’article 20 contraint les organes de direction des entités concernées à approuver les mesures de cybersécurité. Une manière d’ancrer le sujet de la cyber-résilience au plus haut niveau de l’entreprise, en le faisant sortir du seul périmètre IT. L’article 21 liste les mesures de gestion des risques attendues, notamment celles ayant trait à la continuité et à la reprise des activités.
Le PRA, une solution recommandée par l’ANSSI pour atteindre la conformité NIS 2
En France, c’est le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité qui assure la transposition de la directive européenne NIS 2, ainsi que de la directive REC (Résilience des Entités Critiques) et du volet législatif de DORA (Digital Operational Resilience Act, qui est un règlement d’application directe), dans une même logique de renforcement de la résilience des organisations européennes.
Dans l’attente de la transposition de la directive européenne et afin d’aider les entités concernées à se mettre en conformité avec NIS 2, l’ANSSI a publié le Référentiel Cyber France (ReCyF). Celui-ci liste les mesures recommandées pour atteindre les objectifs de sécurité fixés par NIS 2. L’objectif 13 du Référentiel Cyber France porte sur la continuité et la reprise d’activité :
- « Les entités [importantes ou essentielles] mettent en œuvre des mécanismes de sauvegarde et de restauration opérationnels et les testent au minimum une fois par an. »
- « Les entités [essentielles] définissent et maintiennent à jour des plans de continuité et de reprise d’activité adaptés aux besoins de leurs activités et services. »
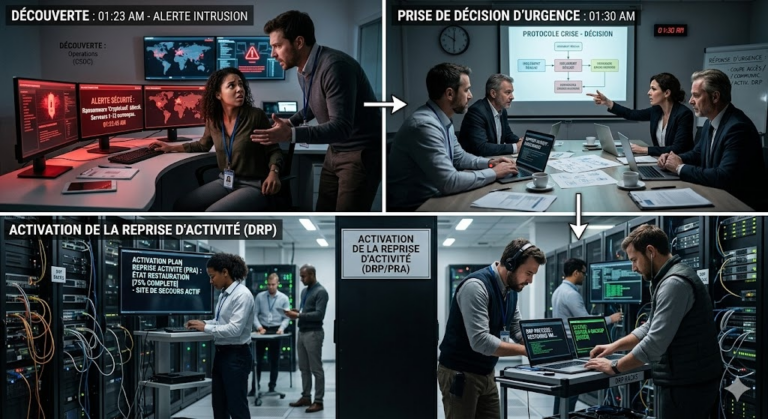
S’agissant des moyens permettant d’atteindre la conformité, il est notamment attendu des entités essentielles qu’elles définissent et mettent en œuvre « un plan de continuité d’activité (PCA) et un plan de reprise d’activité (PRA) adaptés aux scénarios de crises d’origine cyber et cohérents avec la durée maximale d’interruption admissible et le point de rétablissement des données ».
La conformité à la directive NIS 2 implique donc de se doter d’un PRA (obligatoire pour les EE, recommandé pour les EI). Bonne nouvelle pour les entreprises concernées : cette mesure n’est pas nouvelle. Elle constitue même une pratique essentielle pour assurer sa continuité business et limiter l’impact d’une cyberattaque sur l’activité.

 D’après le Baromètre des risques 2026 publié par Allianz, 40 % des entreprises françaises identifient le risque cyber comme étant leur principal risque. Un chiffre qui reflète une crainte : celle de voir son activité perturbée, voire paralysée, par une cyberattaque. Sans les dispositifs permettant de remettre en route les éléments les plus critiques de son système d’information, les temps de reprise d’activité peuvent être (très) longs, et les impacts financiers critiques.