Blog

NIS 2 et reprise d’activité : ce que la directive attend, et comment le PRA cloud y répond

Pra Cloud et NIS2 - Organiser la reprise d’activité exigée par la directiveD’après le Baromètre des risques 2026 publié par Allianz, 40 % des entreprises françaises identifient le risque cyber comme étant leur principal risque. Un chiffre qui reflète une crainte : celle de voir son activité perturbée, voire paralysée, par une cyberattaque. Sans les dispositifs permettant de remettre en route les éléments les plus critiques de son système d’information, les temps de reprise d’activité peuvent être (très) longs, et les impacts financiers critiques.

Se doter d’un Plan de Reprise d’Activité (PRA) est essentiel pour mieux appréhender le risque cyber. D’autant que la directive européenne NIS 2 (Network and Information Systems), en cours de transposition en France, impose aux entités concernées de mettre en place des mesures de gestion des risques cyber, notamment pour organiser la reprise d’activité après une cyberattaque.

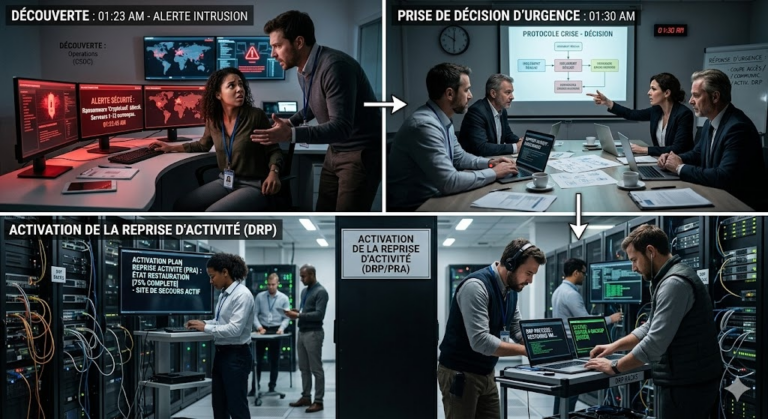
Un PRA cloud apporte aux entreprises cette double réponse : être capable de redémarrer son activité en cas de cyberattaque (et donc minimiser l’impact business), et répondre aux attentes de NIS 2 en matière de continuité des activités.

NIS 2 : quand une contrainte réglementaire répond aussi aux impératifs de continuité business

La cyber-résilience érigée en priorité

Adoptée en 2022 et actuellement en cours de transposition en France, la directive européenne NIS 2 répond à un constat simple : les menaces cyber augmentent, tandis que les systèmes d’information restent, quant à eux, vulnérables.

Afin d’élever le niveau de cyber-résilience des organisations européennes, NIS 2 adopte une approche par les risques. Les entités concernées par la directive, qui évoluent dans des secteurs critiques et hautement critiques, doivent évaluer leur niveau d’exposition et prendre des mesures techniques, opérationnelles et organisationnelles appropriées et proportionnées pour gérer les risques cyber. L’objectif : limiter l’impact des cyberattaques sur la société et l’économie.

En France, environ 15 000 entités (entités essentielles « EE » et entités importantes « EI ») sont directement concernées par NIS 2, mais l’impact de la directive s’étend bien au-delà de ce chiffre. Une organisation qui n’est pas soumise au texte peut tout de même être concernée indirectement. C’est le cas, par exemple, d’une entreprise prestataire d’une entité entrant dans le champ d’application de la directive. Toujours dans le cadre de son approche « tous risques », NIS 2 invite à ne pas s’arrêter au seul périmètre d’une entreprise, mais à couvrir l’ensemble des risques pesant sur sa chaîne d’approvisionnement.

Les articles 20 et 21 de la directive NIS 2 portent sur la gestion des risques en matière de cybersécurité. Sur le volet gouvernance, l’article 20 contraint les organes de direction des entités concernées à approuver les mesures de cybersécurité. Une manière d’ancrer le sujet de la cyber-résilience au plus haut niveau de l’entreprise, en le faisant sortir du seul périmètre IT. L’article 21 liste les mesures de gestion des risques attendues, notamment celles ayant trait à la continuité et à la reprise des activités.

Le PRA, une solution recommandée par l’ANSSI pour atteindre la conformité NIS 2

En France, c’est le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité qui assure la transposition de la directive européenne NIS 2, ainsi que de la directive REC (Résilience des Entités Critiques) et du volet législatif de DORA (Digital Operational Resilience Act, qui est un règlement d’application directe), dans une même logique de renforcement de la résilience des organisations européennes.

Dans l’attente de la transposition de la directive européenne et afin d’aider les entités concernées à se mettre en conformité avec NIS 2, l’ANSSI a publié le Référentiel Cyber France (ReCyF). Celui-ci liste les mesures recommandées pour atteindre les objectifs de sécurité fixés par NIS 2. L’objectif 13 du Référentiel Cyber France porte sur la continuité et la reprise d’activité :

  • « Les entités [importantes ou essentielles] mettent en œuvre des mécanismes de sauvegarde et de restauration opérationnels et les testent au minimum une fois par an. »
  • « Les entités [essentielles] définissent et maintiennent à jour des plans de continuité et de reprise d’activité adaptés aux besoins de leurs activités et services. »

S’agissant des moyens permettant d’atteindre la conformité, il est notamment attendu des entités essentielles qu’elles définissent et mettent en œuvre « un plan de continuité d’activité (PCA) et un plan de reprise d’activité (PRA) adaptés aux scénarios de crises d’origine cyber et cohérents avec la durée maximale d’interruption admissible et le point de rétablissement des données ».

La conformité à la directive NIS 2 implique donc de se doter d’un PRA (obligatoire pour les EE, recommandé pour les EI). Bonne nouvelle pour les entreprises concernées : cette mesure n’est pas nouvelle. Elle constitue même une pratique essentielle pour assurer sa continuité business et limiter l’impact d’une cyberattaque sur l’activité.

Organiser sa reprise d’activité avec un PRA cloud

Le PRA : un dispositif à construire, tester et documenter

Les priorités IT étant guidées par les impératifs business, un DSI doit pouvoir chiffrer le coût d’une journée d’arrêt de production pour son entreprise. Il doit également disposer d’un PRA prêt à être déclenché, pour permettre un redémarrage rapide de l’activité en cas de cyberattaque, avec une perte de données minimale. L’objectif : éviter d’avoir à subir un défaut de production, et les pertes, notamment financières, qui en découlent.

L’une des forces du PRA est de pouvoir s’adapter au contexte propre à chaque entreprise. L’un des enjeux est évidemment de mettre l’accent sur les outils essentiels pour faire tourner l’activité, et d’intégrer les contraintes propres à l’activité (la reconnexion du SI aux utilisateurs, mais aussi à un système industriel, potentiellement). Le périmètre d’un PRA n’est d’ailleurs jamais figé, il doit être flexible. Il s’affine avec le temps et au fil des tests. Il est toujours possible d’intégrer des machines supplémentaires au périmètre initial du PRA ou d’en retirer.

La directive NIS 2 insiste sur la notion de « proportionnalité » des mesures. Elle invite donc les entités concernées à identifier leur cœur de métier et leurs applications les plus critiques. Construire un PRA implique de statuer sur le niveau de criticité de ses différentes machines, de prioriser leur délai de redémarrage en cas de déclenchement du PRA. C’est bien avec cet objectif que Nuabee a construit son PRA cloud avec différentes classes de protection :

Si le PRA ne protège pas des cyberattaques, il fournit en revanche un cadre éprouvé pour organiser la reprise d’activité et assurer la continuité business, tout cela dans des délais contraints. Un plan de reprise qui n’a jamais été testé reste une hypothèse et confère même un « faux sentiment de sécurité ». Disposer d’un PRA prêt est une étape essentielle, mais encore faut-il le tester pour avoir la certitude qu’il sera bien opérationnel et efficient en conditions réelles. Tester et documenter son PRA permet de passer de la conformité « sur le papier » à une sécurité réelle.

L’exemple du PRA Cloud Nuabee

Deux clients Nuabee, victimes de cyberattaques, ont utilisé leur PRA cloud pour remettre sur pied les éléments de leur système d’information indispensables à leur activité. Dans les deux cas, les entreprises ont pu reprendre leur activité dans les délais contractualisés, sans subir de perte financière.

Premier cas : un grand groupe industriel a, par exemple, pu redémarrer 80 % de son système d’information en deux jours et demi.

Second cas : une entreprise de fabrication et de distribution d’accessoires de téléphonie a activé son PRA pour permettre à ses utilisateurs de se reconnecter au SI et notamment à l’ERP, à travers une bulle sécurisée et étanche. L’entreprise a fonctionné pendant plus de trois semaines sur l’environnement de secours Nuabee, assurant ainsi une continuité d’activité de ses métiers.


Découvrez leurs témoignages 

Comment le PRA cloud Nuabee répond aux obligations de la directive NIS 2

Dès sa création en 2014, Nuabee a fait le choix de construire son offre PRA dans le cloud public. Ce fonctionnement répond aujourd’hui directement à plusieurs exigences formulées par l’article 21 de la directive NIS 2.

Gestion des incidents
L’article 21 vise la capacité de l’entité à détecter un incident, à le traiter et à s’en rétablir. Le PRA est la brique « rétablissement » de ce dispositif. Le PRA cloud Nuabee peut être activé à tout moment, y compris en heures non ouvrées grâce à l’astreinte 24/7. Le redémarrage se fait dans un environnement de secours isolé de la production compromise.
Le PRA cloud managé Nuabee assure le maintien en conditions opérationnelles 24/7, une supervision continue et des alertes en temps réel. Un fonctionnement qui permet de réagir rapidement en cas de situation critique
Continuité d’activité
Le PRA cloud est entièrement managé. Ses 3 classes de protection (avec un RTO inférieur à 4 heures pour les serveurs les plus critiques) garantissent un délai de reprise d’activité adapté au niveau de criticité de chaque serveur.
Chaîne d’approvisionnement
La directive NIS 2 impose aux entités concernées de sécuriser leur chaîne d’approvisionnement, y compris les relations avec leurs fournisseurs et prestataires de services directs. Chez Nuabee, les RPO (Recovery Point Objective) et RTO (Recovery Time Objective) sont donc contractualisés. Le rapport de chaque test semestriel est mis à la disposition des clients : il donne le délai réel de mise à disposition du premier et du dernier serveur, les écarts constatés et les actions correctrices. C’est une pièce que l’entité peut produire auprès de ses propres clients ou de ses auditeurs pour prouver sa capacité de reprise.
Politiques et procédures relatives à la cryptographie et au chiffrement
Les données sont chiffrées en AES-256 et stockées dans un cloud public européen, répliquées sur trois datacenters, chez un opérateur qui n’est pas soumis aux réglementations extraterritoriales de type Cloud Act ou FISA. L’environnement de secours est bâti sur OpenStack.
Tests et exercices
Des tests semestriels de redémarrage sont organisés et documentés. Un test de PRA complet dans le cloud ne demande que quelques heures à l’entreprise pour valider le fonctionnement de ses applications. Ces tests permettent de valider l’ordonnancement du redémarrage et le délai de mise à disposition de chaque machine, dans le respect du RTO contractualisé. Un PRA bien écrit, régulièrement testé et ajusté donne à l’entreprise la capacité de savoir quel scénario suivre et appliquer en cas de crise.

Face à un rançongiciel, un PRA classique ne suffit pas

Un rançongiciel ne se contente pas de chiffrer la production. Il cherche aussi les sauvegardes, pour empêcher toute restauration. Le ReCyF en tient compte : sa mesure 13.3, applicable aux entités importantes comme aux entités essentielles, demande de protéger les sauvegardes contre les incidents qui les rendraient inexploitables, et cite le stockage hors ligne face à un rançongiciel.

Le PRA cloud Nuabee répond à ce point de deux façons. Les sauvegardes sont externalisées dans un espace cloud étanche, sans lien avec le domaine de production, et peuvent être verrouillées en immutabilité (Object Lock S3) pendant toute la durée de rétention : une fois écrites, elles ne peuvent être ni modifiées ni supprimées, même avec des identifiants d’administration compromis. Le redémarrage se fait ensuite dans une bulle isolée, sans connexion avec le site attaqué. Cette étape permet de vérifier l’intégrité des serveurs et de choisir un point de restauration antérieur à l’intrusion avant de rouvrir l’accès aux utilisateurs.

Vous souhaitez en savoir plus sur NIS2 et la continuité d’activité ?

Le 19 novembre à 11 h, quatre experts se rassemblent dans une table ronde pour expliciter ce que NIS2 exige de votre continuité d’activité et comment embarquer votre Comex dans la cyber-résilience.